Încredere
Securitate și confidențialitate
Cum prelucrează Carnet datele revânzătorilor tăi conform GDPR.
Ultima actualizare:
Roluri
Pentru detaliile comenzilor revânzătorilor tăi, tu (brandul) ești operatorul, iar Carnet este persoana împuternicită, în baza Acordului nostru de prelucrare a datelor. Pentru datele propriului tău cont, Carnet este operatorul.
Acord de prelucrare a datelor · Politica de confidențialitate
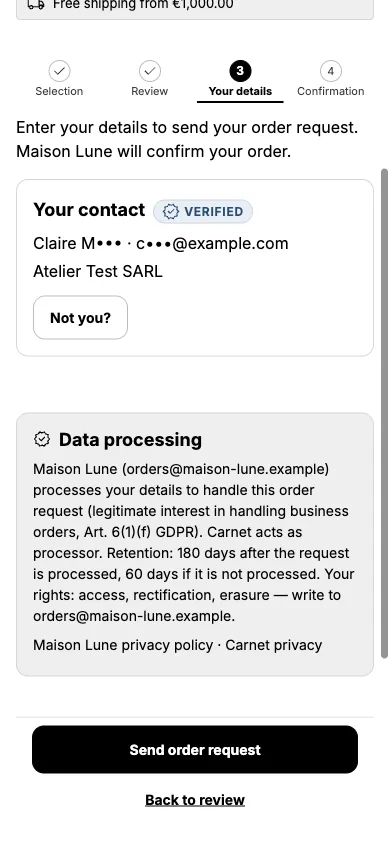
Notificarea pe care o văd cumpărătorii pe paginile de comandă menționează brandul și oferă privacy@ordersheet.net.
Ce stocăm
- Fișele și linkurile pe care le creezi
- Cererile de comandă: linii, cantități, referințe
- Datele de contact ale cumpărătorului: nume, e-mail, companie, telefon dacă este furnizat
- Fără date de card sau de plată: plata rămâne în Shopify
Protecție
- Datele de contact ale cumpărătorilor, destinatarii e-mailurilor și token-urile linkurilor sunt criptate în repaus, cu o cheie pentru fiecare magazin. Liniile comenzilor nu sunt.
- Linkuri semnate pe care le poți pune în pauză sau revoca
- Fiecare link public are o limită de cereri la 24 de ore
- Cererile GDPR trimise de Shopify sunt tratate automat (cerere de date despre client, ștergerea datelor clientului, ștergerea datelor magazinului)
- Acces limitat la Shopify: Carnet citește produsele, temele, piețele, limbile și clienții (pentru a potrivi revânzătorii) și creează comenzi ciornă. Nu îți modifică tema și nu citește comenzile sau inventarul tău. Vezi tabelul de mai jos.
Configurare și permisiuni
Acestea sunt toate domeniile de acces Shopify pe care Carnet le solicită la instalare.
| Domeniu de acces | Pentru ce îl folosește Carnet |
|---|---|
read_products | Citește produsele, imaginile și variantele tale pentru a crea fișe de produse |
read_customers | Citește clienții, pentru a potrivi revânzătorii |
write_draft_orders | Creează comenzi ciornă din comenzile revânzătorilor |
read_markets, read_locales, read_translations | Citește piețele, limbile magazinului și traducerile tale, pentru paginile cumpărătorilor |
read_themes | Citește culorile și fonturile temei tale pentru importul temei. Carnet nu are acces de scriere la teme: nu îți modifică tema. |
write_app_proxy | Permite linkurilor cumpărătorilor să se deschidă pe domeniul propriu al magazinului tău, sub /apps/carnet (proxy-ul de aplicație Shopify), astfel încât linkul arată ca al magazinului tău |
Carnet nu are niciun domeniu de acces pentru citirea comenzilor sau a inventarului tău.
Păstrare
| Date | Păstrate |
|---|---|
| Detaliile cererilor de comandă | 180 de zile după procesare (60 de zile dacă nu au fost procesate) |
| Corpul e-mailurilor | 7 de zile după trimitere |
| Copii de rezervă | Copiile de rezervă păstrează copii criptate până expiră (35 de zile) |
| După dezinstalare | Șterse în urma cererii de ștergere a datelor trimise de Shopify (2 zile) |
Subprocesatori
| Furnizor | Scop |
|---|---|
| Shopify | Platformă |
| Microsoft Azure | Găzduire, bază de date, e-mail (regiune: France Central) |
| Cloudflare | Rețea și gazde pentru linkurile cumpărătorilor |
Security incidents
Carnet has a written incident response policy. The operator leads every incident, from detection to review.
- Detection: production errors raise an automatic alert, and we act on notices from Shopify and our hosting providers.
- Containment first: we can rotate encryption and session keys, revoke third-party access tokens and take the app offline.
- Notification: if a personal data breach affects your data, we email you without undue delay after we become aware of it, at the contact address registered for your shop in Shopify. The email says what happened, which data and how many records are affected, the likely consequences and what we are doing. It gives you what you need to meet your own duties under Articles 33 and 34 of the GDPR, including the 72-hour deadline to notify your supervisory authority. We also inform Shopify, as its partner program requires.
- After every incident we write a review with the cause and the fixes, and we test the procedure at least once a year.
Who has read your buyers' data
Every time buyer contact data (name, email, phone, address) is decrypted, by you or your staff in the Carnet admin, or by a background job such as sending a recap email or creating a draft order, Carnet records when, for which store, which staff member or job, and which request. The record never contains the data itself. Entries are kept for 365 days, then deleted, and are deleted with the rest of your store's data on uninstall. Only the Carnet operator can read the log, directly in the database.
Contact
Comercianți: hello@ordersheet.net. Cumpărători: privacy@ordersheet.net.