Tillit
Sikkerhet og personvern
Hvordan Carnet håndterer forhandlernes data etter GDPR.
Sist oppdatert:
Roller
For forhandlernes bestillingsopplysninger er du (merket) behandlingsansvarlig og Carnet er databehandleren din, under vår databehandleravtale. For dine egne kontodata er Carnet behandlingsansvarlig.
Databehandleravtale · Personvernerklæring
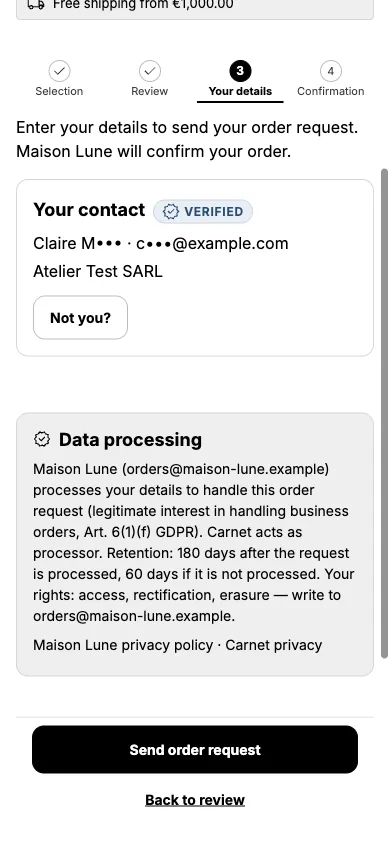
Erklæringen kjøperne ser på bestillingssidene, navngir merket og gir privacy@ordersheet.net.
Hva vi lagrer
- Ark og lenker du oppretter
- Bestillingsforespørsler: linjer, antall, referanser
- Kjøperens kontaktopplysninger: navn, e-postadresse, selskap, telefonnummer hvis oppgitt
- Ingen kort- eller betalingsdata: betalingen blir værende i Shopify
Beskyttelse
- Kjøperens kontaktopplysninger, e-postmottakere og lenketokener er kryptert i hvile, med en nøkkel per butikk. Ordrelinjer er det ikke.
- Signerte lenker du kan sette på pause eller trekke tilbake
- Hver offentlige lenke er hastighetsbegrenset per 24 timer
- Shopifys GDPR-forespørsler håndteres automatisk (forespørsel om kundedata, sletting av kunde, sletting av butikk)
- Begrenset Shopify-tilgang: Carnet leser produkter, temaer, markeder, språk og kunder (for å koble forhandlere) og oppretter utkast til bestillinger. Det endrer ikke temaet ditt og leser ikke bestillingene eller lageret ditt. Se tabellen nedenfor.
Oppsett og tillatelser
Dette er alle Shopify-tilgangsområdene Carnet ber om ved installasjon.
| Tilgangsområde | Hva Carnet bruker det til |
|---|---|
read_products | Leser produktene, bildene og variantene dine for å bygge produktark |
read_customers | Leser kunder, for å koble forhandlere |
write_draft_orders | Oppretter utkast til bestillinger fra forhandlerbestillinger |
read_markets, read_locales, read_translations | Leser markedene, butikkspråkene og oversettelsene dine, for kjøpersider |
read_themes | Leser fargene og skriftene i temaet ditt for temaimporten. Carnet har ikke skrivetilgang til temaer: det endrer ikke temaet ditt. |
write_app_proxy | Lar kjøperlenker åpnes på butikkens eget domene under /apps/carnet (Shopifys appproxy), slik at en lenke ser ut som butikkens egne |
Carnet har ikke tilgang til å lese bestillingene eller lageret ditt.
Oppbevaring
| Data | Oppbevares |
|---|---|
| Opplysninger i bestillingsforespørsler | 180 dager etter behandling (60 dager hvis de aldri er behandlet) |
| E-postinnhold | 7 dager etter sending |
| Sikkerhetskopier | Sikkerhetskopier beholder krypterte kopier til de utløper (35 døgn) |
| Etter avinstallering | Slettes etter Shopifys anmodning om sletting av data (2 døgn) |
Underdatabehandlere
| Leverandør | Formål |
|---|---|
| Shopify | Plattform |
| Microsoft Azure | Drift, database, e-post (region: France Central) |
| Cloudflare | Nettverk og verter for kjøperlenker |
Security incidents
Carnet has a written incident response policy. The operator leads every incident, from detection to review.
- Detection: production errors raise an automatic alert, and we act on notices from Shopify and our hosting providers.
- Containment first: we can rotate encryption and session keys, revoke third-party access tokens and take the app offline.
- Notification: if a personal data breach affects your data, we email you without undue delay after we become aware of it, at the contact address registered for your shop in Shopify. The email says what happened, which data and how many records are affected, the likely consequences and what we are doing. It gives you what you need to meet your own duties under Articles 33 and 34 of the GDPR, including the 72-hour deadline to notify your supervisory authority. We also inform Shopify, as its partner program requires.
- After every incident we write a review with the cause and the fixes, and we test the procedure at least once a year.
Who has read your buyers' data
Every time buyer contact data (name, email, phone, address) is decrypted, by you or your staff in the Carnet admin, or by a background job such as sending a recap email or creating a draft order, Carnet records when, for which store, which staff member or job, and which request. The record never contains the data itself. Entries are kept for 365 days, then deleted, and are deleted with the rest of your store's data on uninstall. Only the Carnet operator can read the log, directly in the database.
Kontakt
Butikkeiere: hello@ordersheet.net. Kjøpere: privacy@ordersheet.net.