الثقة
الأمان والخصوصية
كيف يعالج Carnet بيانات تجار التجزئة لديك وفق اللائحة العامة لحماية البيانات (GDPR).
آخر تحديث:
الأدوار
بالنسبة إلى تفاصيل طلبات تجار التجزئة لديك، أنت (العلامة التجارية) المسؤول عن المعالجة، وCarnet هو المعالج لحسابك، بموجب اتفاقية معالجة البيانات لدينا. أما بيانات حسابك أنت، فCarnet هو المسؤول عن معالجتها.
اتفاقية معالجة البيانات · سياسة الخصوصية
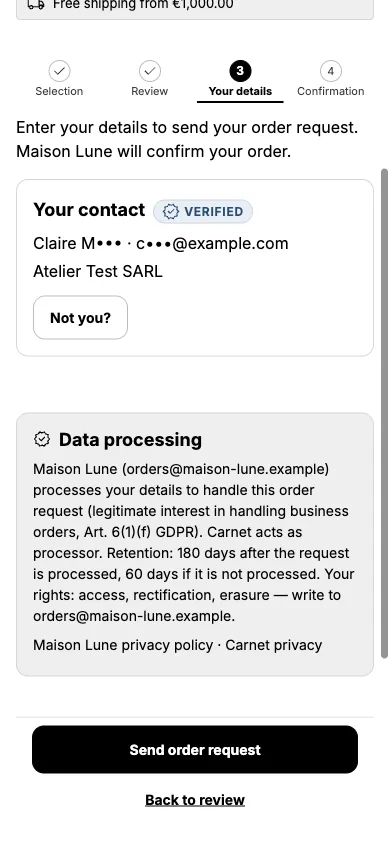
يذكر الإشعار الذي يراه المشترون في صفحات الطلب اسم العلامة التجارية ويورد privacy@ordersheet.net.
ما نخزّنه
- الأوراق والروابط التي تنشئها
- طلبات الشراء: البنود والكميات والمراجع
- بيانات اتصال المشتري: الاسم والبريد الإلكتروني والشركة والهاتف إن وُجد
- لا بيانات بطاقات أو دفع: يبقى الدفع في Shopify
الحماية
- تفاصيل اتصال المشترين ومستلمو البريد ورموز الروابط مشفّرة أثناء التخزين، بمفتاح لكل متجر. أما بنود الطلب فلا.
- روابط موقّعة يمكنك إيقافها مؤقتًا أو إلغاؤها
- يُحدَّد معدل الاستخدام لكل رابط عام خلال 24 ساعة
- تُعالَج طلبات GDPR الواردة من Shopify تلقائيًا (طلب بيانات العميل، وحذف بيانات العميل، وحذف بيانات المتجر)
- وصول محدود إلى Shopify: يقرأ Carnet المنتجات والقوالب والأسواق واللغات والعملاء (لمطابقة تجار التجزئة) وينشئ مسودات الطلبات. لا يعدّل قالبك ولا يقرأ طلباتك أو مخزونك. راجع الجدول أدناه.
الإعداد والأذونات
هذه كل نطاقات الوصول إلى Shopify التي يطلبها Carnet عند التثبيت.
| النطاق | ما يستخدمه Carnet له |
|---|---|
read_products | يقرأ منتجاتك وصورك ومتغيراتها لبناء أوراق المنتجات |
read_customers | يقرأ العملاء لمطابقة تجار التجزئة |
write_draft_orders | ينشئ مسودات الطلبات من طلبات تجار التجزئة |
read_markets, read_locales, read_translations | يقرأ أسواقك ولغات المتجر والترجمات لصفحات المشترين |
read_themes | يقرأ ألوان قالبك وخطوطه لاستيراد القالب. لا يملك Carnet صلاحية الكتابة في القوالب: فهو لا يعدّل قالبك. |
write_app_proxy | يتيح فتح روابط المشترين على نطاق متجرك نفسه تحت /apps/carnet (وكيل التطبيق في Shopify)، فيبدو الرابط كرابط متجرك |
لا يملك Carnet نطاقًا لقراءة طلباتك أو مخزونك.
مدة الاحتفاظ
| البيانات | مدة الحفظ |
|---|---|
| تفاصيل طلبات الشراء | 180 يومًا بعد المعالجة (60 يومًا إذا لم تُعالج) |
| نصوص رسائل البريد | 7 يومًا بعد الإرسال |
| النسخ الاحتياطية | تحتفظ النسخ الاحتياطية بنسخ مشفّرة حتى انتهاء صلاحيتها (35 يومًا) |
| بعد إلغاء التثبيت | تُحذف تبعًا لطلب حذف البيانات من Shopify (يومان) |
المعالجون الفرعيون
| المزوّد | الغرض |
|---|---|
| Shopify | المنصة |
| Microsoft Azure | الاستضافة وقاعدة البيانات والبريد (المنطقة: France Central) |
| Cloudflare | الشبكة ومضيفات روابط المشترين |
Security incidents
Carnet has a written incident response policy. The operator leads every incident, from detection to review.
- Detection: production errors raise an automatic alert, and we act on notices from Shopify and our hosting providers.
- Containment first: we can rotate encryption and session keys, revoke third-party access tokens and take the app offline.
- Notification: if a personal data breach affects your data, we email you without undue delay after we become aware of it, at the contact address registered for your shop in Shopify. The email says what happened, which data and how many records are affected, the likely consequences and what we are doing. It gives you what you need to meet your own duties under Articles 33 and 34 of the GDPR, including the 72-hour deadline to notify your supervisory authority. We also inform Shopify, as its partner program requires.
- After every incident we write a review with the cause and the fixes, and we test the procedure at least once a year.
Who has read your buyers' data
Every time buyer contact data (name, email, phone, address) is decrypted, by you or your staff in the Carnet admin, or by a background job such as sending a recap email or creating a draft order, Carnet records when, for which store, which staff member or job, and which request. The record never contains the data itself. Entries are kept for 365 days, then deleted, and are deleted with the rest of your store's data on uninstall. Only the Carnet operator can read the log, directly in the database.
التواصل
التجار: hello@ordersheet.net. المشترون: privacy@ordersheet.net.