אמון
אבטחה ופרטיות
איך Carnet מטפלת בנתוני הקמעונאים שלך לפי ה-GDPR.
עודכן לאחרונה:
תפקידים
לגבי פרטי ההזמנות של הקמעונאים שלך, אתה (המותג) בעל השליטה בנתונים ו-Carnet היא מעבדת הנתונים שלך, במסגרת הסכם עיבוד הנתונים שלנו. לגבי נתוני החשבון שלך, Carnet היא בעלת השליטה בנתונים.
הסכם עיבוד נתונים · מדיניות פרטיות
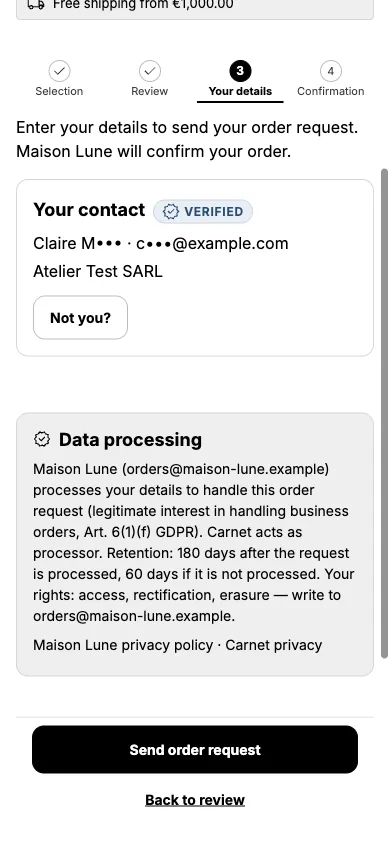
ההודעה שהקונים רואים בדפי ההזמנה מציינת את המותג ומספקת privacy@ordersheet.net.
מה אנחנו שומרים
- גיליונות וקישורים שיצרת
- בקשות הזמנה: שורות, כמויות, אסמכתאות
- פרטי הקשר של הקונים: שם, אימייל, חברה, טלפון אם נמסר
- אין נתוני כרטיס או תשלום: התשלום נשאר ב-Shopify
הגנה
- פרטי הקשר של הקונים, נמעני האימייל ואסימוני הקישורים מוצפנים במנוחה, עם מפתח לכל חנות. שורות ההזמנה אינן מוצפנות.
- קישורים חתומים שאפשר להשהות או לבטל
- קצב הבקשות לכל קישור ציבורי מוגבל ב-24 שעות
- בקשות ה-GDPR של Shopify מטופלות אוטומטית (בקשת נתוני לקוח, מחיקת לקוח, מחיקת חנות)
- גישה מוגבלת ל-Shopify: Carnet קוראת מוצרים, ערכות נושא, שווקים, שפות ולקוחות (כדי להתאים קמעונאים) ויוצרת טיוטות הזמנה. היא לא עורכת את ערכת הנושא שלך ולא קוראת את ההזמנות או המלאי שלך. ראה את הטבלה שלמטה.
הגדרה והרשאות
אלה כל היקפי הגישה ב-Shopify ש-Carnet מבקשת בהתקנה.
| היקף גישה | למה Carnet משתמשת בו |
|---|---|
read_products | קוראת את המוצרים, התמונות והווריאציות שלך כדי לבנות גיליונות מוצרים |
read_customers | קוראת לקוחות, כדי להתאים קמעונאים |
write_draft_orders | יוצרת טיוטות הזמנה מהזמנות של קמעונאים |
read_markets, read_locales, read_translations | קוראת את השווקים, שפות החנות והתרגומים שלך, עבור דפי הקונים |
read_themes | קוראת את הצבעים והגופנים של ערכת הנושא שלך לצורך ייבוא ערכת הנושא. ל-Carnet אין גישת כתיבה לערכות נושא: היא לא עורכת את ערכת הנושא שלך. |
write_app_proxy | מאפשרת לקישורי הקונים להיפתח בדומיין של החנות שלך תחת /apps/carnet (שרת ה-proxy של האפליקציות ב-Shopify), כך שהקישור נראה כמו של החנות שלך |
ל-Carnet אין הרשאה לקרוא את ההזמנות או המלאי שלך.
שמירת נתונים
| נתונים | נשמרים |
|---|---|
| פרטי בקשת הזמנה | 180 ימים לאחר הטיפול (60 ימים אם לא טופלה) |
| גופי אימיילים | 7 ימים לאחר השליחה |
| גיבויים | הגיבויים שומרים עותקים מוצפנים עד שהם פגים (35 ימים) |
| לאחר הסרת ההתקנה | נמחקים בעקבות בקשת המחיקה של Shopify (יומיים) |
מעבדי משנה
| ספק | מטרה |
|---|---|
| Shopify | פלטפורמה |
| Microsoft Azure | אירוח, מסד נתונים, אימייל (אזור: France Central) |
| Cloudflare | רשת ושרתי קישורי הקונים |
Security incidents
Carnet has a written incident response policy. The operator leads every incident, from detection to review.
- Detection: production errors raise an automatic alert, and we act on notices from Shopify and our hosting providers.
- Containment first: we can rotate encryption and session keys, revoke third-party access tokens and take the app offline.
- Notification: if a personal data breach affects your data, we email you without undue delay after we become aware of it, at the contact address registered for your shop in Shopify. The email says what happened, which data and how many records are affected, the likely consequences and what we are doing. It gives you what you need to meet your own duties under Articles 33 and 34 of the GDPR, including the 72-hour deadline to notify your supervisory authority. We also inform Shopify, as its partner program requires.
- After every incident we write a review with the cause and the fixes, and we test the procedure at least once a year.
Who has read your buyers' data
Every time buyer contact data (name, email, phone, address) is decrypted, by you or your staff in the Carnet admin, or by a background job such as sending a recap email or creating a draft order, Carnet records when, for which store, which staff member or job, and which request. The record never contains the data itself. Entries are kept for 365 days, then deleted, and are deleted with the rest of your store's data on uninstall. Only the Carnet operator can read the log, directly in the database.
יצירת קשר
סוחרים: hello@ordersheet.net. קונים: privacy@ordersheet.net.